Tout est parti d’un article publié sur GoodTech.info, consacré à un constat préoccupant : malgré son implication dans le développement de nombreux logiciels open source, l’Europe peine encore à peser sur les décisions qui déterminent leur avenir. L’article s’appuie sur une étude de la Linux Foundation Europe, publiée il y a quelques jours.
J’ai souhaité remonter à la source et parcourir l’intégralité du rapport, intitulé 2026 State of Open Source in Europe: Navigating AI and Digital Sovereignty Through Open Governance, en français : État des lieux de l’open source en Europe en 2026 : concilier intelligence artificielle et souveraineté numérique grâce à une gouvernance ouverte.
Le développement logiciel, la gouvernance des projets open source et les choix réglementaires européens ne sont pas réservés aux spécialistes. Ils concernent aussi les entreprises, les administrations et les citoyens.
L’objectif est de restituer ce que j’ai compris du rapport, d’en expliquer les principaux enseignements et de rendre accessibles les notions parfois techniques qu’il mobilise. Reste une question, et j’en conviens, j’y reviens souvent ici : utiliser des technologies ouvertes suffit-il à garantir notre autonomie numérique ?
Comprendre le rapport et sa démarche
Il s’agit de la cinquième édition de cette étude annuelle consacrée à l’open source en Europe. Elle repose sur une enquête menée entre juin et août 2026 auprès de 367 professionnels travaillant dans des organisations européennes, complétée par des entretiens avec des développeurs, des responsables de projets et des spécialistes des politiques numériques.
Une précision : les personnes interrogées connaissent majoritairement bien l’open source, et beaucoup occupent des fonctions techniques ou de responsabilité. Les résultats permettent de comprendre les pratiques et les préoccupations de ces organisations, sans prétendre représenter à eux seuls l’ensemble de l’économie européenne.
Le rapport étudie trois transformations étroitement liées :
- l’arrivée massive de l’intelligence artificielle dans la conception et le développement de solutions numériques
- la manière dont les organisations participent aux projets open source
- la place désormais accordée à la souveraineté numérique dans les politiques européennes.
La gouvernance apparaît d’emblée comme l’un des points faibles : près d’une organisation européenne interrogée sur trois (31 %) n’a pas défini de politique claire pour gérer les logiciels open source qu’elle utilise. Leur choix, leur maintenance, leur sécurité ou encore la participation à leur développement peuvent ainsi relever de décisions prises au cas par cas, sans véritable coordination.
L’intelligence artificielle transforme l’open source, pour le meilleur mais aussi pour le pire
Quand l’IA complique le travail des développeurs du noyau Linux
La préface du rapport est signée par Greg Kroah-Hartman, figure reconnue du développement du noyau Linux, dont il assure notamment la maintenance de plusieurs versions stables.
Le noyau constitue le cœur d’un système d’exploitation : il permet aux logiciels de communiquer avec les composants matériels d’un ordinateur, d’un serveur ou d’un téléphone.
Greg Kroah-Hartman décrit un phénomène qui s’amplifie depuis l’arrivée des outils d’intelligence artificielle capables d’analyser du code informatique. Ces outils signalent désormais un nombre considérable de vulnérabilités, c’est-à-dire de failles susceptibles de compromettre la sécurité d’un logiciel. Ils sont également capables de proposer automatiquement des corrections.
Détecter davantage de failles devrait contribuer à rendre les logiciels plus sûrs. Encore faut-il que les vulnérabilités signalées soient réelles et que les corrections proposées soient fiables.
Dans une expérimentation menée avec des étudiants de la Vrije Universiteit Amsterdam (l’université libre d’Amsterdam), près d’une correction sur deux proposée par les outils d’IA les plus performants s’est révélée erronée.
Or, derrière chaque proposition de correction, il reste des êtres humains chargés d’en vérifier la pertinence, la qualité et la sécurité. Ce sont les mainteneurs, des développeurs qui veillent au bon fonctionnement d’un projet et décident quelles modifications peuvent être intégrées.
Greg Kroah-Hartman défend l’idée une règle simple : il appartient à celui qui propose une correction de démontrer qu’elle fonctionne. La responsabilité de cette vérification ne doit pas incomber systématiquement aux mainteneurs. Une exigence d’autant plus légitime que les outils d’IA peuvent désormais générer des propositions de correction à un rythme que les mainteneurs peinent à suivre.
L’IA favorise l’utilisation des logiciels ouverts
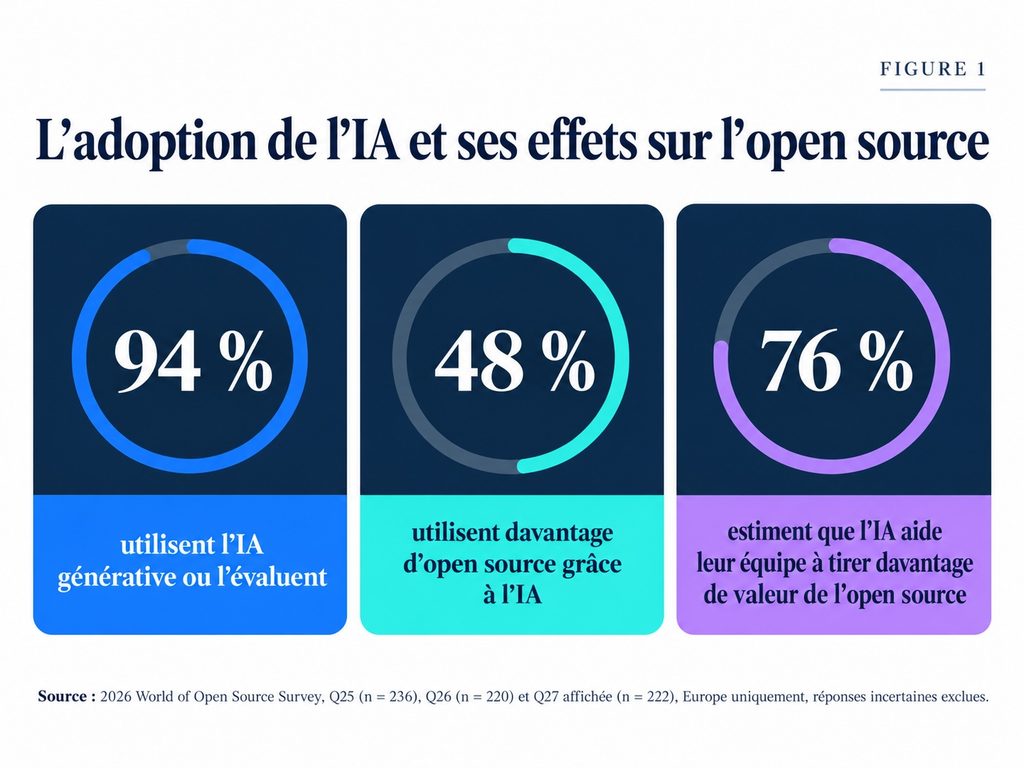
Si l’intelligence artificielle complique parfois le travail des mainteneurs, elle favorise aussi l’utilisation de bibliothèques logicielles et d’outils de développement open source. Parmi les interrogés, 94% utilisent déjà ou expérimentent des outils d’IA générative. Par ailleurs, 48% déclarent utiliser davantage de bibliothèques et d’environnements de développement open source grâce aux assistants de programmation.
Un peu de contexte :
Une bibliothèque logicielle est un ensemble de fonctions déjà développées que l’on peut réutiliser, plutôt que de devoir tout programmer soi-même. Un framework, ou environnement de développement, fournit une structure et des outils facilitant la création d’une application.
Les assistants d’IA rendent ces ressources plus accessibles. Une personne peut demander à un outil de lui expliquer un programme, de corriger une erreur ou de proposer une solution reposant sur des composants existants.
Mais cette facilité d’accès soulève une question : les développeurs comprennent-ils toujours les bibliothèques et les composants logiciels qu’ils réutilisent, et participent-ils encore à leur développement ?
L’intelligence artificielle pourrait aussi accentuer un déséquilibre : les contributions risquent de se concentrer sur les grands projets, déjà bien financés, au détriment des petites communautés qui assurent pourtant la maintenance de nombreux logiciels.
Le paradoxe de la souveraineté dans l’intelligence artificielle
Le rapport revient ensuite sur une contradiction : jusqu’à maintenant, le logiciel libre et l’open source contribuent à donner davantage de contrôle aux utilisateurs. La possibilité d’examiner le code, de le modifier et de le faire fonctionner sur différentes infrastructures permet de réduire certaines dépendances envers les fournisseurs. Mais avec l’intelligence artificielle, cette autonomie peut être remise en question.
Lorsqu’un développeur utilise un assistant d’IA pour travailler sur un logiciel, une partie de son code peut être transmise aux serveurs du fournisseur. Selon les conditions d’utilisation et les paramètres choisis, ces données peuvent être conservées, voire réutilisées pour améliorer les modèles d’IA. Cette pratique soulève des questions de confidentialité et de maîtrise des données, même lorsque le logiciel concerné est open source.
À cette question de confidentialité s’ajoute celle de la dépendance : lorsqu’une organisation intègre progressivement les services d’un même fournisseur d’IA à ses outils et à ses méthodes de travail, changer de solution peut devenir difficile, même si des alternatives existent.
Faire fonctionner un modèle d’IA sur son propre ordinateur (en local) permet de limiter sa dépendance à un fournisseur. Mais cela ne signifie pas nécessairement que le modèle utilisé soit open source.
Certaines entreprises permettent d’utiliser leurs modèles d’IA sans pour autant dévoiler toutes les informations relatives à leur conception, notamment les données utilisées pour les entraîner. Elles peuvent également imposer des restrictions sur leur utilisation, leur modification ou leur redistribution.
À cela s’ajoute un obstacle économique : si le développement d’un logiciel libre pouvait autrefois commencer sur un simple ordinateur personnel, la conception des plus grands modèles d’IA nécessite des infrastructures de calcul considérables, d’importantes ressources énergétiques et des équipes hautement qualifiées dont le coût se chiffre parfois en centaines de millions, voire en milliards.
Un modèle d’IA peut être accessible à tous sans que chacun dispose pour autant des moyens de le concevoir, de l’entraîner ou de le faire évoluer.
L’Europe contribue au code, mais peu aux décisions
Les acteurs européens participent au développement de nombreux projets open source internationaux, sans toujours disposer d’une influence équivalente sur les décisions qui orientent leur avenir.
En décembre 2025, OpenAI, Anthropic et d’autres entreprises du secteur ont lancé l’Agentic AI Foundation, sous l’égide de la Linux Foundation, avec le soutien de Google, Microsoft, Amazon Web Services (AWS) et d’autres géants du numérique. Leur ambition : développer des standards ouverts et communs pour les futurs agents d’IA, afin d’éviter que chaque entreprise impose ses propres solutions, incompatibles avec celles de ses concurrents.
Ces systèmes, appelés agents d’IA, vont au-delà d’une simple conversation. Ils peuvent, par exemple, consulter des documents, interroger des bases de données et effectuer des opérations dans différentes applications, en enchaînant plusieurs étapes.
Pour permettre à ces agents de fonctionner avec des outils de différents fournisseurs, la fondation soutient notamment le Model Context Protocol (MCP), un protocole ouvert qui facilite les échanges entre les systèmes d’IA, les données et les applications.
Mais cette ambition de développer des standards ouverts s’accompagne d’un déséquilibre dans la représentation des entreprises. Lors de sa création, les huit membres de la catégorie « Platine », le plus haut niveau d’adhésion, étaient tous américains.
Les trois entreprises européennes présentes, SUSE, SAP et Ericsson, figuraient dans les catégories inférieures, Or et Argent.
Ces catégories ne suffisent pas, à elles seules, à mesurer l’influence réelle de chaque entreprise sur les projets, mais elles témoignent de la place prépondérante des acteurs américains au sein de la fondation lors de sa création.
Après les systèmes d’exploitation et les infrastructures cloud, les standards qui régissent le fonctionnement des agents d’IA deviennent, à leur tour, un enjeu de souveraineté numérique.
Le rapport présente également Akrites, une initiative lancée en juin 2026, à nouveau par la Linux Foundation, pour renforcer la sécurité des logiciels open source les plus critiques. Son objectif est de réunir des spécialistes capables d’identifier les failles de sécurité, de coordonner leur correction avec les développeurs concernés et d’éviter de les rendre publiques avant qu’un correctif soit disponible. Cette démarche permet de limiter les risques avant que des personnes malveillantes n’en prennent connaissance et ne les utilisent pour attaquer les systèmes concernés.
Les bénéfices de l’IA ne se limitent pas à écrire du code
Pour 76% des personnes interrogées, l’intelligence artificielle permet de tirer davantage parti des logiciels open source qu’utilise leur organisation.
Ils sont également 60% à estimer que l’IA facilite les contributions à des projets open source.
Contribuer ne signifie d’ailleurs pas nécessairement programmer : cela peut consister à améliorer une documentation, traduire une interface, tester une nouvelle version ou signaler un dysfonctionnement.
L’enquête montre que les assistants d’IA encouragent 48% des personnes interrogées à intégrer davantage de bibliothèques logicielles et d’outils de développement open source dans leurs projets. Pour 47%, ces outils n’ont pas changé leurs habitudes, tandis que 5% déclarent y recourir moins qu’auparavant.
Seules 28% des personnes interrogées estiment que les assistants de programmation permettront, à l’avenir, de réduire la dépendance de leur organisation aux logiciels open source.
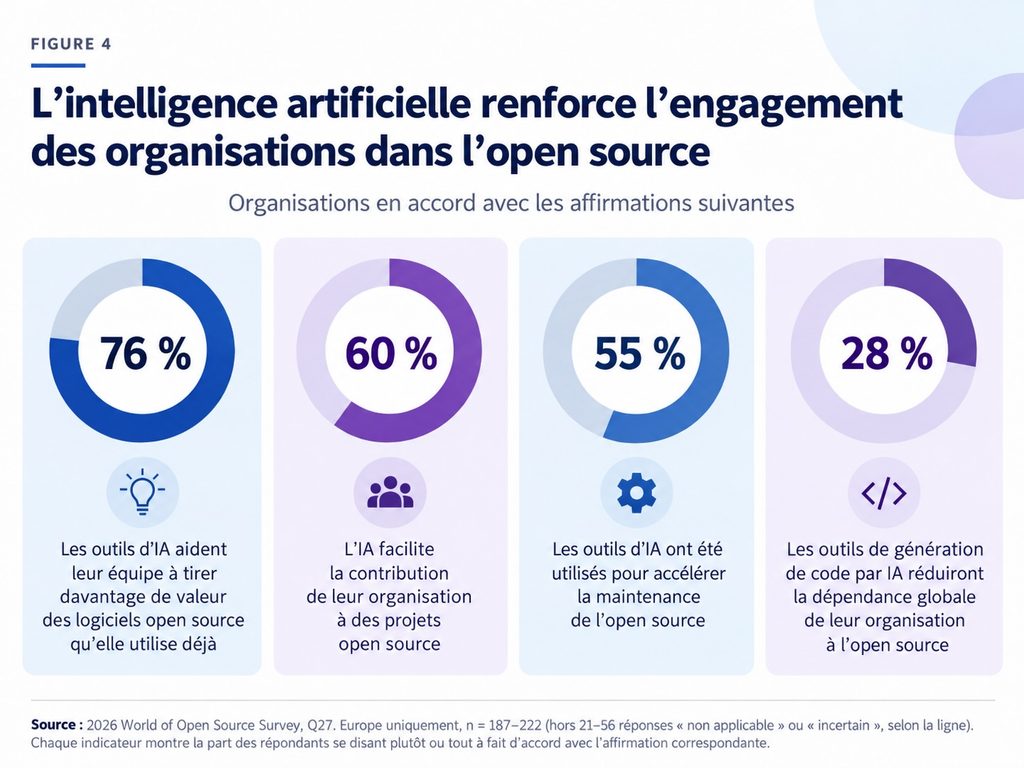
Ces résultats suggèrent que l’intelligence artificielle, loin de se substituer aux solutions open source, encourage au contraire leur utilisation.
Qui formera les développeurs expérimentés de demain ?
L’intelligence artificielle pourrait également transformer la manière dont les développeurs apprennent leur métier et acquièrent de l’expérience.
Les développeurs débutants apprennent traditionnellement en réalisant des tâches simples, en corrigeant des erreurs et en participant progressivement à des projets plus complexes. Si ces activités sont de plus en plus automatisées, comment acquerront-ils l’expérience nécessaire pour exercer demain les responsabilités de leurs aînés ?
En Europe, les recrutements de développeurs débutants reculent, tandis que les entreprises continuent de rechercher des professionnels expérimentés, selon les données citées dans le document. Une tendance également observée en France : selon une étude de l’INSEE publiée en mars 2026, l’emploi des 15-29 ans dans le secteur du développement logiciel et des services numériques a reculé de 7,4 % en un an, à la fin de 2025. De son côté, l’APEC souligne que les entreprises privilégient davantage les cadres disposant déjà de plusieurs années d’expérience.
L’intelligence artificielle pourrait contribuer à cette transformation du marché de l’emploi, mais son influence reste encore difficile à mesurer dans un contexte de ralentissement économique.
Les besoins en professionnels qualifiés restent pourtant considérables dans certains domaines, notamment la cybersécurité.
Selon une étude complémentaire de la Linux Foundation, 48% des organisations européennes interrogées déclarent manquer de personnel dans ce secteur. Une difficulté que l’on retrouve en France : dans son Observatoire des métiers 2025, l’ANSSI souligne que les offres d’emploi en cybersécurité ont augmenté de 49% entre 2019 et 2024, sans que les employeurs parviennent toujours à recruter les profils recherchés. Pour répondre à ces pénuries de compétences, l’étude européenne constate que les organisations privilégient globalement la formation de leurs salariés actuels plutôt que le recrutement de nouveaux collaborateurs.
L’intelligence artificielle pourrait ainsi accentuer un paradoxe : alors que les entreprises auront toujours besoin de professionnels expérimentés, l’automatisation des tâches les plus simples risque de priver les débutants d’une partie des occasions d’apprendre et de développer leur expertise.
La sécurité informatique face à la multiplication des alertes
L’intelligence artificielle transforme également la manière dont les équipes de cybersécurité détectent et traitent les failles. Le cas d’OpenStack, une plateforme open source permettant de créer et d’administrer des infrastructures cloud, illustre cette évolution.
En septembre 2026, les équipes avaient déjà publié 38 bulletins signalant des failles de sécurité depuis le début de l’année, soit un rythme environ trente fois supérieur à celui observé avant la généralisation de certains outils d’IA.
Cette augmentation ne signifie pas nécessairement que les logiciels seraient soudainement devenus moins sûrs. Elle reflète plutôt la capacité des nouveaux outils à découvrir des problèmes jusqu’alors inconnus. Mais ces derniers produisent également de fausses alertes, également appelées faux positifs dans le domaine de la cybersécurité. Il faut donc examiner chaque signalement, identifier les véritables vulnérabilités, développer les corrections et vérifier qu’elles n’introduisent pas de nouveaux dysfonctionnements.
À cela s’ajoutent des questions juridiques encore ouvertes concernant le code généré par intelligence artificielle : qui peut en garantir l’origine, les droits d’utilisation et la qualité ?
Certains projets acceptent ces contributions à condition qu’une personne en assume pleinement la responsabilité. C’est notamment le cas du noyau Linux, qui a adopté en avril 2026 des règles encadrant les contributions assistées par intelligence artificielle.
Le développeur doit notamment vérifier le code proposé, garantir sa conformité aux licences et signaler l’utilisation de l’IA.
Pour les auteurs, l’open source dispose néanmoins d’un avantage : le développement ouvert facilite l’examen collectif du code et le partage des corrections. Encore faut-il que les personnes chargées de cette maintenance disposent du temps et des ressources nécessaires.
L’open source en Europe : beaucoup de contributions, trop peu d’influence
Qu’est-ce que la gouvernance d’un projet open source ?
La gouvernance désigne les règles et les mécanismes permettant d’organiser la vie d’un projet : qui peut proposer des modifications, qui décide de leur adoption, comment les priorités sont choisies, comment les désaccords sont arbitrés et comment les responsabilités sont réparties.
La publication du code ne répond pas, à elle seule, à ces questions.
Un logiciel peut être ouvert tout en restant essentiellement dirigé par une seule entreprise. À l’inverse, un projet peut disposer d’une gouvernance collective dans laquelle plusieurs organisations et contributeurs prennent part aux décisions.
La gouvernance concerne également les entreprises et administrations qui utilisent ces logiciels. Elles doivent savoir de quels composants elles dépendent, comment les mettre à jour, quels risques elles prennent et si elles souhaitent contribuer à leur développement.
Ces responsabilités peuvent être coordonnées par un Open Source Program Office (OSPO), autrement dit une équipe chargée d’organiser les usages et les contributions open source d’une organisation.
L’Europe accuse un retard dans la structuration de cette gouvernance
Les résultats de l’enquête révèlent une situation contrastée : en Europe, 31% des organisations interrogées n’ont aucune gouvernance formelle de l’open source. À l’autre extrémité, seules 8% ont atteint le niveau le plus avancé, où l’open source fait partie intégrante de la stratégie de l’organisation.
Entre les deux, 32% se concentrent principalement sur l’inventaire des composants utilisés et le respect des licences, 12% sur la sensibilisation des équipes et 17% sur une participation active à la conduite de projets.
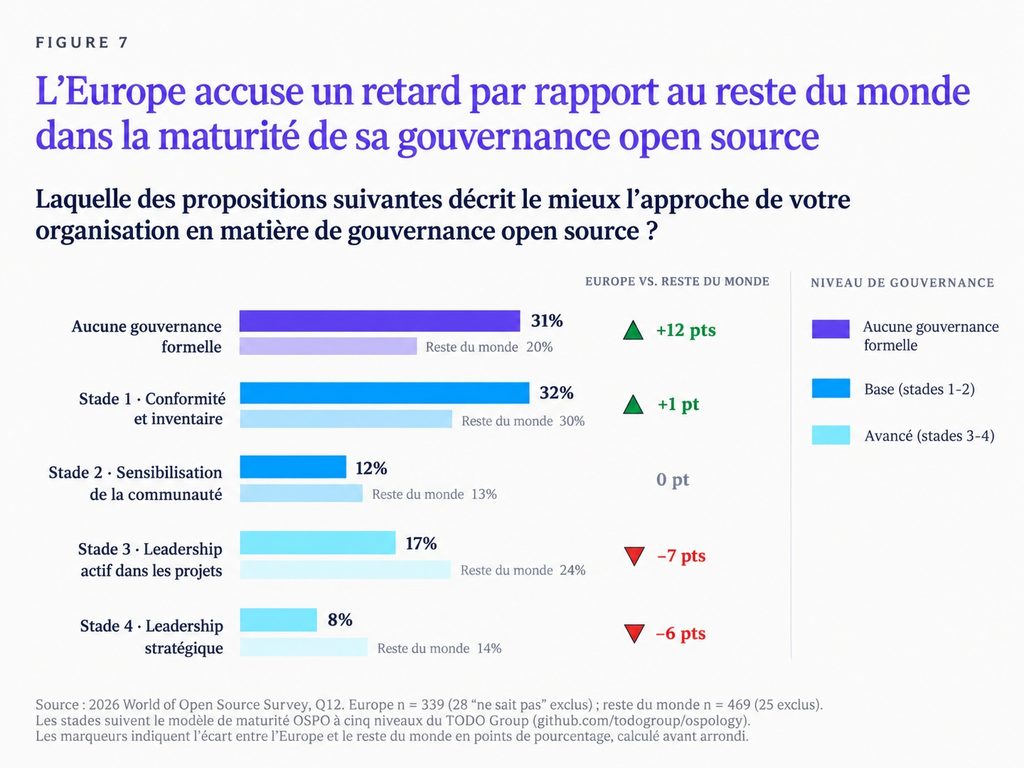
Le constat est plus marqué dans le secteur public de l’Union européenne : parmi les 31 organisations de ce groupe ayant répondu à cette question, 48% déclarent n’avoir aucune gouvernance formelle.
Les entretiens suggèrent plusieurs explications : certaines organisations considèrent encore les logiciels ouverts comme des ressources gratuites qu’il suffit d’installer. D’autres ont externalisé leurs compétences informatiques pendant des années et ne disposent plus des équipes nécessaires pour participer aux projets dont elles dépendent.
Enfin, les pratiques d’achat privilégient encore les produits et les prestations, laissant peu de place au soutien durable des communautés qui développent et entretiennent les logiciels open source.
Cette différence d’approche a des conséquences directes : les organisations dotées d’une gouvernance avancée contribuent beaucoup plus fréquemment aux projets et participent davantage aux décisions qui concernent leur évolution.
Gouvernance + implication = bénéfices démultipliés
Le rapport cherche également à mesurer les avantages économiques de cette implication.
Selon les estimations recueillies, les organisations sans gouvernance formelle de l’open source retirent en moyenne 3,60 € de bénéfices pour chaque euro dépensé dans l’utilisation de ces logiciels. Ce montant atteint 4,60 € dans les organisations disposant d’une gouvernance avancée, contre 4,10 € en moyenne en Europe.
Il ne s’agit pas ici d’un rendement financier directement comparable à celui d’un placement. Les bénéfices peuvent comprendre des économies, des gains de productivité, une meilleure qualité logicielle ou une moindre dépendance à certains fournisseurs.
Ces résultats doivent toutefois être nuancés. Une gouvernance plus structurée n’explique pas nécessairement, à elle seule, les bénéfices constatés. Les organisations les mieux préparées peuvent également disposer de compétences, de moyens et d’une expérience qui contribuent à leurs meilleurs résultats.
Pour autant, la tendance observée est claire : les organisations dont la gouvernance est la plus avancée déclarent tirer davantage de bénéfices de l’open source. Elles maîtrisent également mieux leurs dépendances logicielles, en identifiant plus précisément les composants présents dans leurs systèmes, un avantage essentiel pour assurer leur maintenance et leur sécurité.
Les PME bénéficient fortement de l’open source, malgré un manque de moyens
Les petites et moyennes entreprises illustrent cette situation : elles sont 44% à déclarer ne disposer d’aucune gouvernance formelle, contre 23% des organisations de plus grande taille. Elles contribuent également moins fréquemment au développement des projets : 48% contre 64%.
Pourtant, le rapport leur attribue des bénéfices économiques proportionnellement importants.
D’après les estimations tirées de l’enquête, les économies annuelles liées à l’open source représenteraient 37,5% du chiffre d’affaires de la PME médiane de l’échantillon. Pour les grandes organisations, cette proportion ne serait que de 1,2%.
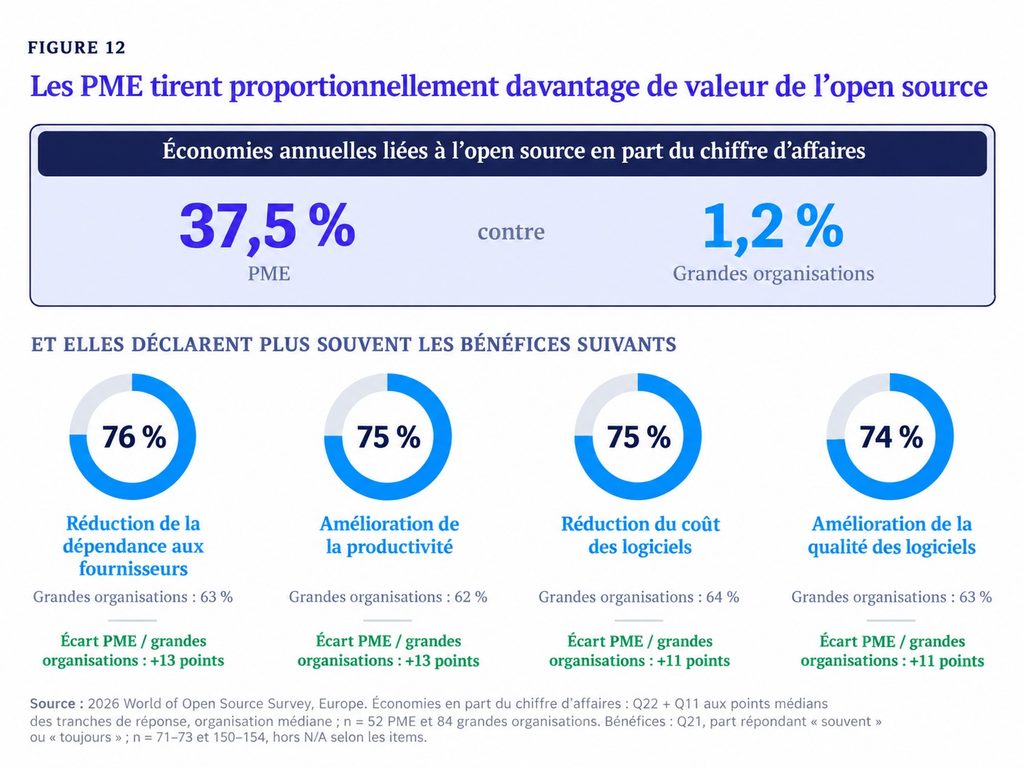
Ce résultat doit toutefois être considéré avec prudence. Il repose sur les réponses de 52 PME et sur des estimations calculées à partir de montants approximatifs, et non de dépenses précisément vérifiées. Il ne permet donc pas d’affirmer que les PME européennes économisent généralement plus d’un tiers de leur chiffre d’affaires grâce à l’open source.
Il révèle néanmoins l’importance que peuvent prendre ces solutions numériques dans de petites structures : Réduction des dépenses de licences, limitation de la dépendance à un fournisseur, gains de productivité et amélioration de la qualité des logiciels.
Les avantages sont donc nombreux mais la difficulté réside dans cette capacité à organiser leur utilisation et à contribuer durablement aux outils dont dépend l’activité.
Open source : la confiance ne dispense pas de vérifier
Parmi les organisations européennes ayant exprimé un choix, 52% privilégient les projets hébergés par des fondations indépendantes, à gouvernance neutre.
Mais que signifie cette expression « gouvernance neutre » ?
C’est une organisation indépendante qui accueille des projets open source et encadre leur développement selon des règles communes. Son objectif est de permettre à plusieurs entreprises, institutions et développeurs de collaborer sans qu’un acteur unique puisse imposer ses intérêts ou ses choix. C’est notamment le principe défendu par la Fondation Eclipse, qui réunit des contributeurs issus de différentes organisations autour de projets partagés.
La Linux Foundation Europe illustre aussi cette démarche en proposant un cadre de collaboration destiné à réunir développeurs, entreprises et institutions autour de solutions numériques ouvertes.
Cette neutralité ne signifie pas que chaque participant possède exactement le même pouvoir. Les modalités de décision varient selon les projets et leurs règles de fonctionnement. Elles visent surtout à éviter qu’une solution collective soit entièrement soumise aux intérêts d’un acteur particulier. Or, les pratiques des organisations européennes ne correspondent pas toujours à ce type de fonctionnement.
Seules 27% des organisations disposent d’une procédure régulière et structurée pour évaluer la pérennité d’un projet open source et son mode de gouvernance avant de l’adopter. Pour 36% des organisations, cette évaluation repose sur l’appréciation de leurs développeurs, sans procédure clairement définie.
Autrement dit, beaucoup privilégient théoriquement les projets bien gouvernés sans toujours vérifier concrètement comment ils fonctionnent.
Contribuer au projet d’origine apporte des avantages concrets
Lorsqu’une organisation améliore un logiciel open source, elle peut partager ses modifications avec le projet d’origine plutôt que de les conserver pour son seul usage. Cette pratique est appelée contribution upstream, ou « en amont ».
Imaginons une administration qui utilise un logiciel libre et finance le développement d’une nouvelle fonctionnalité. Si cette amélioration est intégrée au projet d’origine, elle pourra bénéficier aux autres utilisateurs et continuer d’être entretenue dans les versions futures.
L’administration évitera ainsi, dans de nombreux cas, d’avoir à maintenir seule sa modification. Les résultats de l’enquête montrent plusieurs bénéfices parmi les organisations qui contribuent de cette manière.
Ainsi, 83% déclarent être informées à l’avance de changements susceptibles de rendre leurs logiciels incompatibles. Elles sont 69% à estimer que leur participation accélère leur propre développement et 53% à obtenir des réponses plus rapides des mainteneurs.
Parmi celles qui cherchent à influencer les orientations d’un projet, 62% déclarent y parvenir au moins une fois sur deux.
L’influence ne dépend donc pas uniquement du financement apporté. Elle se construit aussi en participant aux discussions, en proposant des modifications et en assumant une part du travail collectif.
Contribuer au code ne suffit pas à peser sur les décisions
Un autre chiffre illustre le décalage européen : 59% des organisations interrogées contribuent au code de projets open source, mais seulement 37% participent à leur gouvernance ou à leurs décisions.
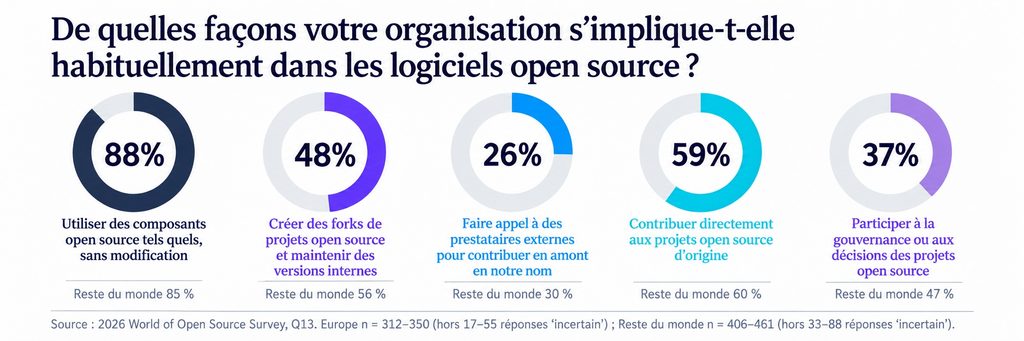
Cette différence est essentielle pour comprendre qu’une entreprise peut employer plusieurs développeurs améliorant quotidiennement des logiciels ouverts, tout en restant absente des réunions où se décident leurs évolutions futures.
Elle participe alors à la production et à l’amélioration de la solution technique sans nécessairement contribuer à sa stratégie.
Il existe pourtant plusieurs façons de renforcer cette influence : une administration peut, par exemple, prévoir dans un marché public que les améliorations apportées à un logiciel libre, grâce à son financement, soient proposées à la communauté qui développe le projet d’origine. Cette pratique existe déjà en France, dans le cadre des marchés interministériels de support aux logiciels libres. Les prestataires sont tenus de partager les correctifs réalisés aux communautés concernées.
Cette disposition permet de transformer une dépense publique en amélioration collective, plutôt que de financer une adaptation réservée à un seul organisme.
Les contributions peuvent aussi être rentables
Selon les organisations interrogées, chaque euro consacré à l’amélioration du code source d’un projet open source leur apporterait en moyenne l’équivalent de 3,30 € de bénéfices. Ce montant serait de 2,50 € lorsqu’elles participent aux échanges et aux travaux collectifs du projet, et de 2,30 € lorsqu’elles soutiennent financièrement un projet ou une fondation.
Ces chiffres reposent sur les estimations des organisations interrogées. Ils suggèrent néanmoins que contribuer à l’open source peut représenter un investissement profitable, et pas seulement une dépense.
La contribution peut aussi améliorer les logiciels utilisés, réduire les travaux de maintenance internes, développer les compétences des équipes et permettre d’anticiper des changements techniques.
Cette implication permet aussi aux organisations de mieux maîtriser les logiciels dont dépend leur activité et de participer à leur évolution.
Le coût méconnu des forks
Un fork est une copie du code source d’un logiciel que l’on modifie pour développer sa propre version, distincte du projet original.
Cette possibilité constitue une liberté fondamentale de l’open source. Elle permet d’adapter un programme à ses besoins, de poursuivre son développement ou de s’affranchir des décisions prises par ses responsables.
Mais elle entraîne aussi une responsabilité : maintenir cette version dans la durée.
Lorsque le projet d’origine évolue, il faut suivre ses mises à jour, intégrer les correctifs de sécurité et parfois revoir certaines adaptations pour que le fork continue de fonctionner correctement.
Selon l’enquête, 48% des organisations européennes maintiennent de telles versions privées.
D’après les estimations du rapport, une organisation qui entretient une dizaine de forks pourrait consacrer environ 311 heures de travail à leur maintenance, à chaque cycle de mises à jour. Ce chiffre reste indicatif : il repose sur les réponses recueillies lors de l’enquête, et non sur un décompte précis des heures réellement consacrées à la maintenance.
Le problème est que de nombreuses organisations ne savent même pas combien de temps leurs équipes consacrent à ce travail. Certaines adaptations, parfois financées sur fonds publics, finissent aussi par être abandonnées lorsque les budgets arrivent à leur terme.
Le cas de DivestOS illustre cette fragilité. Développée pendant dix ans à partir de LineageOS, cette version alternative d’Android a cessé de recevoir des mises à jour en décembre 2024. Porté par un seul développeur et confronté à des moyens financiers insuffisants, le projet n’a pas pu poursuivre son développement. Le code existe toujours, mais plus personne n’assure véritablement son entretien.
Pourquoi l’open source reste-t-il difficile à adopter ?
La sécurité arrive en tête des préoccupations liées à l’adoption de l’open source, citée par 39% des organisations interrogées. Suivent les questions de licences et de propriété intellectuelle (36%), le manque de support technique (35%) et l’engagement insuffisant des dirigeants (34%).
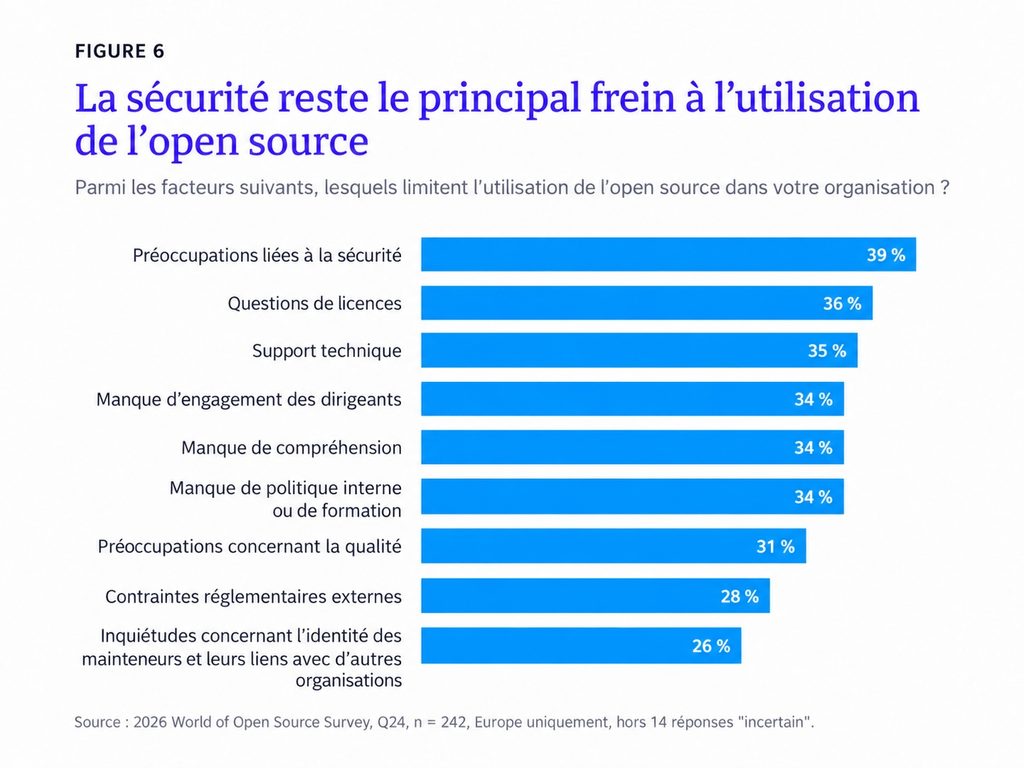
Dans les organisations publiques de l’Union européenne, ce dernier obstacle atteint même 55 %.
Cette difficulté trouve un écho également en France. Dans un communiqué publié le 2 octobre 2026, le Conseil national du logiciel libre (CNLL) estime que les dix années d’encouragement à l’utilisation des logiciels libres dans l’administration n’ont pas suffi à faire évoluer les pratiques d’achat de l’État. L’organisation appelle désormais à donner la priorité aux logiciels libres, sauf justification contraire.
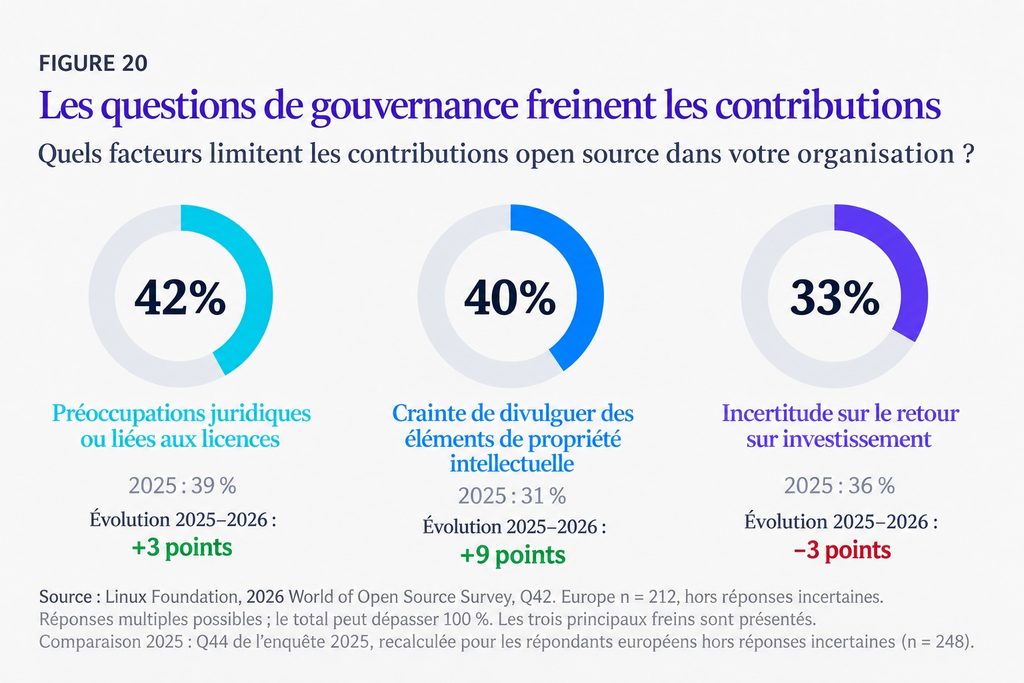
Les préoccupations sont toutefois différentes lorsqu’une organisation souhaite contribuer au développement d’un projet open source : 42% des interrogés citent les risques juridiques ou liés aux licences, 40% craignent de divulguer des informations relevant de leur propriété intellectuelle et 33% évoquent l’incertitude du retour sur investissement.
Les auteurs mettent également en cause certaines (mauvaises) habitudes d’achat.
Certains appels d’offres sont encore rédigés en pensant avant tout aux logiciels propriétaires, avec l’achat d’une licence payante et les services d’assistance qui l’accompagnent. Or, les solutions open source fonctionnent souvent différemment : leur utilisation ne nécessite pas de frais de licence, tandis que le support et la maintenance peuvent être facturés séparément. Elles risquent alors d’être désavantagées, simplement parce que les critères d’achat ne sont pas adaptés à ce modèle.
Certains acheteurs publics connaissent encore mal les particularités de l’open source, tant sur le plan technique qu’économique. Le manque de formation et d’expertise pour les accompagner peut alors compliquer l’évaluation de ces solutions et leur comparaison avec les offres propriétaires.
Le diagnostic du rapport dépasse ainsi la question technique : les obstacles concernent surtout les organisations, leurs procédures et leurs habitudes.
La souveraineté numérique devient une priorité européenne
Une préoccupation désormais largement partagée
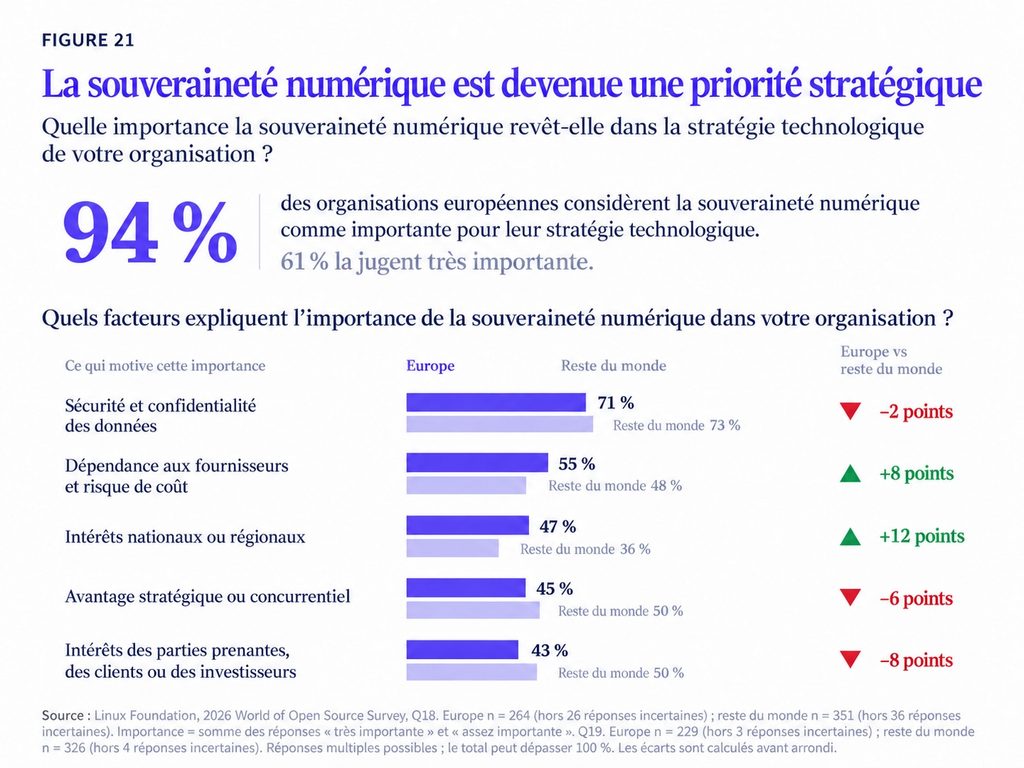
Pour 94 % des organisations européennes interrogées, la souveraineté numérique constitue un enjeu important dans leurs choix de logiciels, de fournisseurs et d’infrastructures. Parmi l’ensemble des organisations interrogées, 61% la jugent même très importante.
En revanche, la souveraineté numérique ne signifie pas nécessairement concevoir tous les équipements en Europe, développer chaque logiciel au sein de l’UE ou refuser des solutions étrangères. Elle désigne avant tout une capacité à conserver la maîtrise de ses choix technologiques, de ses données et de ses infrastructures, tout en limitant les dépendances susceptibles de compromettre son autonomie.
Une organisation qui souhaite préserver son autonomie numérique doit notamment pouvoir comprendre les solutions qu’elle utilise, en assurer la sécurité et envisager des alternatives lorsque son fournisseur ne répond plus à ses besoins.
Pourquoi les organisations recherchent-elles davantage de souveraineté ?
La première motivation est la sécurité et la confidentialité des données, citées par 71% des interrogés européens.
La seconde, évoquée par 55%, concerne la réduction de la dépendance aux fournisseurs et des risques financiers associés.
Cette dépendance peut prendre plusieurs formes : augmentations tarifaires difficiles à éviter, impossibilité de transférer certaines données, incompatibilité entre logiciels ou nécessité de remplacer tout un système pour changer de prestataire.
Les intérêts nationaux ou régionaux sont également mentionnés par 47% des organisations européennes, soit 12 points de plus que dans le reste du monde.
Le rapport distingue aussi deux grandes préoccupations.
La première concerne le contrôle des données et des infrastructures : où sont-elles hébergées, sous quelle législation et par quels opérateurs ?
La seconde est économique et politique : comment utiliser les investissements, notamment publics, pour développer des alternatives et diminuer les dépendances stratégiques ?
Souveraineté numérique : le défi de l’intelligence artificielle
Dans le domaine du cloud, les organisations interrogées voient dans les solutions open source un moyen de mieux maîtriser leurs infrastructures. Elles mettent notamment en avant la possibilité de migrer plus facilement leurs applications d’un fournisseur à un autre, de choisir où héberger leurs données et de favoriser l’interopérabilité entre les systèmes.
L’interopérabilité désigne la capacité de logiciels et de services différents à fonctionner ensemble grâce à des formats et des protocoles compatibles. Elle permet ainsi aux organisations de faire évoluer leurs outils plus librement, sans rester dépendantes d’une solution unique.
En revanche, les résultats sont moins favorables concernant l’intelligence artificielle : seuls 33% des interrogés concernés jugent l’open source très efficace pour déployer localement ou personnaliser des systèmes d’IA.
L’Europe devrait renforcer sa participation aux grands projets open source internationaux et peser davantage sur les décisions qui orientent leur développement.
L’Union européenne tente de traduire cette ambition dans ses politiques
Le paquet européen sur la souveraineté technologique
Le 3 juin 2026, la Commission européenne a présenté un ensemble de mesures réunies sous le nom de paquet sur la souveraineté technologique, ou Tech Sovereignty Package. Il s’agit d’une initiative destinée à renforcer l’autonomie numérique européenne dans plusieurs domaines : les logiciels, les semi-conducteurs, l’intelligence artificielle, les infrastructures cloud et l’énergie.
Le paquet comprend deux propositions législatives, une stratégie consacrée à l’open source et une feuille de route visant à moderniser le secteur de l’énergie grâce au numérique.
Le rapport insiste sur l’importance de cette évolution : les solutions open source ne sont plus seulement considérées comme des outils numériques, mais aussi comme un moyen de renforcer l’autonomie stratégique européenne.
Ces ambitions doivent toutefois composer avec une réalité : selon les estimations reprises dans le rapport, plus de 80% des produits, services, infrastructures et solutions numériques utilisés en Europe dépendent de fournisseurs extérieurs à l’Union européenne.
Et selon une autre étude, cette fois, réalisée par le cabinet Asterès pour le Cigref, les organisations européennes auraient consacré environ 330 milliards d’euros aux logiciels et services cloud américains en 2024, soit 83% de leurs dépenses professionnelles dans ce domaine. Une dépendance dont les retombées économiques pour les États-Unis sont estimées à 264 milliards d’euros par an, un chiffre également repris par la Commission européenne.
Ces ordres de grandeur permettent de comprendre pourquoi la question des achats publics occupe une place aussi importante dans les mesures proposées.
Le Cloud & AI Development Act : mieux maîtriser le cloud et l’IA
Parmi ces initiatives figure également le règlement sur le développement de l’informatique en nuage et de l’IA, connu sous son nom anglais de Cloud and AI Development Act (CADA).
L’informatique en nuage, plus couramment appelée cloud, permet d’utiliser à distance des capacités de stockage, de calcul ou des logiciels hébergés dans des centres de données. Le projet européen vise notamment à accroître les capacités d’hébergement et de calcul au sein de l’Union, tout en réduisant les dépendances dans des secteurs stratégiques comme la santé, l’énergie ou les transports.
Il prévoit aussi de favoriser les standards ouverts et les composants open source dans les achats publics liés au cloud et à l’intelligence artificielle. L’une de ses dispositions les plus intéressantes prévoit la mise en place d’un cadre d’évaluation commun à l’ensemble de l’Union européenne, permettant de mesurer le degré de souveraineté des services cloud.
Le projet prévoit quatre niveaux d’exigence. Le premier concerne la localisation des données dans l’Union européenne.
Les plus élevés vont plus loin, en tenant compte de l’identité des acteurs qui contrôlent les fournisseurs de cloud, des équipements utilisés et de leur dépendance à des entreprises extérieures à l’Union. Pour satisfaire aux exigences les plus élevées, les fournisseurs de cloud devraient également préciser quels composants logiciels sont utilisés dans leurs infrastructures.
Ces composants seraient répertoriés dans des inventaires techniques, appelés Software Bill of Materials (SBOM), comparables à une liste d’ingrédients indiquant la composition d’un produit. Ils faciliteraient ainsi le repérage des failles de sécurité connues et l’identification des dépendances critiques.
Ce règlement européen n’est encore qu’une proposition, qui doit être examinée et négociée par le Parlement européen et le Conseil de l’Union européenne avant son adoption définitive.
La Linux Foundation envisage une entrée en vigueur au plus tôt en 2027 ou 2028, un calendrier qui reste toutefois incertain.
Une goutte d’eau dans un océan : deux milliards d’euros envisagés pour la stratégie européenne open source
Le même paquet comprend une nouvelle stratégie européenne pour l’open source. Elle fait suite à une consultation publique qui, selon le rapport, a recueilli plus de 1 600 contributions. La Commission souhaite favoriser le développement, l’adoption et la maintenance de technologies ouvertes, dans les entreprises comme dans les administrations.
Plusieurs mesures sont envisagées : soutenir les logiciels et les bibliothèques dont dépendent de nombreux services, renforcer la coordination entre les États membres, accompagner les entreprises qui développent des solutions open source, encourager leur adoption dans les marchés publics et consacrer davantage de moyens à la maintenance des projets critiques.
L’ensemble de cette stratégie devrait mobiliser environ 2 milliards d’euros d’investissements publics et privés sur sept ans, selon l’estimation présentée dans le rapport.
Il s’agit donc d’un objectif de mobilisation financière, et non d’un budget intégralement acquis et déjà dépensé.
Mais ce montant reste modeste au regard des sommes que les administrations européennes consacrent chaque année à leurs logiciels, équipements et services numériques.
Le rapport met également en garde contre la multiplication de nouvelles fondations et structures exclusivement européennes.
Cette stratégie pourrait disperser les financements et les compétences, alors que de nombreux projets open source internationaux disposent déjà de communautés expérimentées et de mécanismes de gouvernance bien établis.
La localisation d’une fondation ne détermine d’ailleurs pas qui exerce réellement le pouvoir de décision sur les projets qu’elle héberge. Dans une gouvernance ouverte, ce sont les règles de participation et les responsabilités exercées par les contributeurs qui déterminent les orientations techniques, indépendamment du pays où se trouve la fondation.
La commande publique : un moyen de faire évoluer le marché
Ce mécanisme constitue l’un des leviers les plus importants dans ce rapport.
Les achats réalisés par les administrations et les organismes publics représentent environ 15% du produit intérieur brut de l’Union européenne, soit quelque 2 500 milliards d’euros par an, tous secteurs confondus.
Cette puissance d’achat permet aux administrations d’influencer les pratiques des entreprises et d’orienter l’évolution du marché des logiciels et des services numériques.
Le 9 septembre 2026, la Commission a présenté une proposition de réforme des marchés publics, appelée Public Procurement Act.
La réforme vise à unifier les règles de la commande publique au sein de l’Union européenne et à faire évoluer des pratiques d’achat qui privilégient encore trop souvent le prix le plus bas, au détriment d’autres critères.
La qualité, la sécurité, l’innovation et l’interopérabilité devraient occuper une place plus importante dans l’évaluation des offres.
Les auteurs regrettent que la réforme présente avant tout l’open source comme un moyen d’innover, alors que les logiciels ouverts sont déjà couramment utilisés dans les entreprises, les administrations et les infrastructures critiques. Le rapport présente également plusieurs propositions défendues par des acteurs de l’écosystème, mais qui ne figurent pas nécessairement dans le texte législatif.
Parmi elles, le principe « argent public, code public », qui consiste à rendre public le code des logiciels financés par les contribuables lorsque les conditions le permettent. Une autre proposition serait de privilégier les solutions ouvertes lorsque leurs fonctionnalités sont équivalentes à celles de solutions propriétaires.
Enfin, les marchés publics pourraient tenir compte de l’engagement des prestataires dans le développement et la maintenance des logiciels open source qu’ils proposent.
Ces propositions soulèvent toutefois plusieurs questions : jusqu’où les marchés publics peuvent-ils favoriser les entreprises européennes tout en respectant les règles de concurrence et les engagements commerciaux de l’Union ? Et comment soutenir l’écosystème open source européen tout en préservant sa participation aux projets internationaux ?
Cette réflexion trouve également un écho en France : dans son rapport publié le 8 juillet 2026, la rapporteure Cyrielle Chatelain, de la commission d’enquête parlementaire sur les dépendances numériques propose de rendre obligatoire l’open source dans certains marchés publics du numérique d’ici 2030. Elle propose également d’introduire une « clause de souveraineté finale » dans les contrats concernant les services publics essentiels. Si un fournisseur passait sous le contrôle d’un groupe dirigé hors de l’Union européenne, l’État bénéficierait automatiquement d’une licence gratuite, permanente et irrévocable lui permettant de préserver le fonctionnement des services concernés.
Cette proposition rejoint celle présentée par Clever Cloud. Sa Clause de Souveraineté Finale poursuit un objectif similaire, mais avec des modalités toutefois différentes : en cas de rachat par un acteur extra-européen, elle prévoit qu’un organisme public européen désigné puisse accéder aux éléments nécessaires au bon fonctionnement du service, notamment certains logiciels, outils de déploiement et documents techniques. L’administration pourrait ainsi maintenir temporairement son service ou organiser sa migration vers une autre solution européenne, sans que le code source de Clever Cloud soit rendu public.
Le Cyber Resilience Act : davantage de responsabilités pour la sécurité
Le règlement sur la cyberrésilience, ou Cyber Resilience Act (CRA), vise à renforcer la sécurité des produits et solutions numériques commercialisés dans l’Union européenne. Il concerne notamment les équipements connectés et les logiciels, auxquels il impose des exigences concernant la conception, la gestion des vulnérabilités et les mises à jour de sécurité.
Ce règlement prévoit ainsi des exigences de sécurité dès la conception des produits numériques, mais aussi l’obligation de fournir les correctifs nécessaires tout au long de leur période de prise en charge.
Il tient compte également de certaines particularités de l’open source : un développeur qui contribue au code d’un logiciel libre, sans en avoir la responsabilité, n’est pas soumis aux mêmes obligations qu’une entreprise qui commercialise un logiciel.
Les fondations qui assurent durablement le développement de logiciels open source destinés à des activités commerciales peuvent, quant à elles, relever d’un régime particulier, avec des obligations adaptées à leur rôle, notamment en matière de cybersécurité.
D’ailleurs, depuis le 11 septembre 2026, les fabricants de produits numériques sont désormais légalement tenus de signaler les failles de sécurité activement exploitées ainsi que les incidents graves affectant la sécurité de leurs produits. Les principales autres obligations du règlement sur la cyberrésilience entreront en application le 11 décembre 2027.
Pourtant, une autre étude de la Linux Foundation, publiée en juin 2026, révèle que cette réglementation reste largement méconnue. Selon cette enquête internationale, 66% des personnes interrogées déclarent en avoir une connaissance limitée, voire inexistante. Plus préoccupant encore, parmi celles qui connaissent le règlement, 41% n’ont toujours pas déterminé s’il s’applique à leur organisation.
Et dans l’enquête principale, 63% des répondants déclarent que la pression réglementaire a déjà modifié les investissements de leur organisation dans le suivi des composants open source.
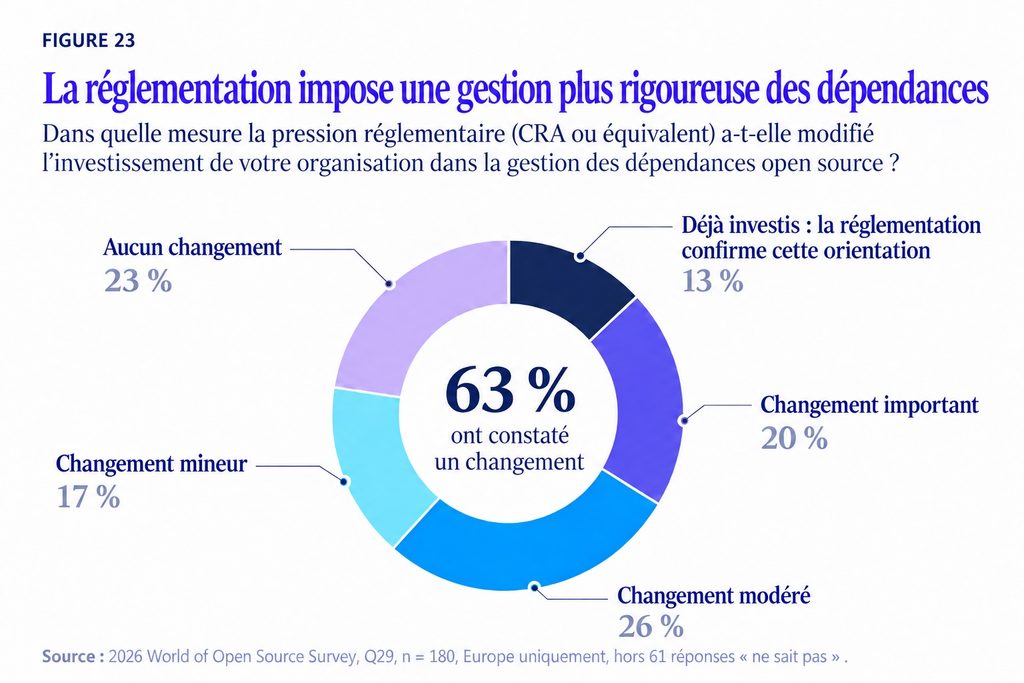
Les mesures envisagées comprennent notamment l’amélioration des mises à jour, l’analyse automatique des vulnérabilités et la réduction du nombre de forks difficiles à maintenir.
Le rapport relève cependant une difficulté non négligeable, liée à l’application de cette nouvelle réglementation : renforcer les obligations de sécurité peut aussi augmenter la charge pesant sur les petites communautés qui développent ou entretiennent des composants indispensables à l’ensemble de l’écosystème.
Les standards open source face à la normalisation européenne
La reconnaissance officielle des standards issus de l’open source constitue un autre défi. Certains projets sont devenus des références largement adoptées sans nécessairement passer par les procédures officielles de normalisation. C’est notamment le cas de Kubernetes, devenu un standard de fait pour le déploiement et la gestion des applications dans le cloud.
Or, les normes auxquelles peuvent se référer les réglementations européennes et les marchés publics sont élaborées selon des procédures spécifiques, souvent longues. La Commission européenne reconnaît cette difficulté et souhaite associer davantage les communautés open source à ces travaux, afin que leurs contributions puissent être mieux prises en compte dans l’élaboration des normes officielles.
Des politiques plus ciblées dans l’énergie et les semi-conducteurs
Au-delà des logiciels et des infrastructures numériques, l’Union européenne entend également adapter ses politiques aux besoins de secteurs comme l’énergie et les semi-conducteurs.
Pour moderniser les réseaux électriques et simplifier certaines démarches administratives, la Commission européenne souhaite encourager le développement de solutions open source, notamment dans le domaine de l’intelligence artificielle.
Sa feuille de route publiée en juin 2026 prévoit ainsi de soutenir la création de portails en ligne utilisant l’IA pour accélérer le traitement des demandes d’autorisation concernant les projets d’énergies renouvelables, de stockage d’énergie et de réseaux électriques.
Dans le domaine des semi-conducteurs, le Chips Act 2.0 entend renforcer l’industrie européenne des puces électroniques.
Parmi les pistes envisagées figure RISC-V, une architecture ouverte qui définit les instructions fondamentales qu’un processeur est capable d’exécuter, comme effectuer des calculs ou manipuler des données. Cet ensemble de commandes, appelé jeu d’instructions, constitue une sorte de langage commun entre les logiciels et les processeurs.
Contrairement aux architectures propriétaires, RISC-V peut être utilisé librement, sans avoir à payer de redevances pour son jeu d’instructions. Les entreprises peuvent ainsi concevoir leurs propres processeurs tout en réduisant leur dépendance aux fournisseurs qui contrôlent les architectures propriétaires.
Cette ambition européenne trouve également un écho dans le projet de SiPearl, une entreprise française à laquelle j’ai d’ailleurs consacré un article.
Son processeur Rhea1, destiné notamment aux supercalculateurs européens, illustre une approche différente : conçu en Europe, il utilise une architecture Arm sous licence, tandis que sa fabrication est confiée à TSMC, à Taïwan.
L’autonomie industrielle européenne peut ainsi progresser par différentes voies, sans nécessairement s’appuyer sur des technologies entièrement ouvertes ni exiger que toutes les étapes de production soient réalisées sur le continent.
Quelle que soit l’architecture choisie, la conception et la fabrication des processeurs exigent toutefois des compétences de pointe et des investissements considérables.
L’Union européenne envisage également de soutenir le développement de logiciels open source permettant de concevoir, de simuler et de vérifier les circuits électroniques avant leur fabrication. C’est notamment le cas d’OpenROAD, un logiciel libre qui permet de préparer la conception physique d’une puce électronique, comme celle d’un processeur, avant son éventuelle fabrication.
Le rapport évoque également des plateformes donnant accès à distance aux logiciels nécessaires à la conception des puces électroniques. Des solutions comme Calibre dans le cloud, de Siemens, permettent déjà aux ingénieurs de réaliser certaines opérations de vérification sur des serveurs distants, sans disposer eux-mêmes de toute la puissance de calcul nécessaire.
Une autre piste consiste à favoriser le partage de circuits électroniques déjà développés, que les entreprises pourraient réutiliser pour concevoir leurs propres puces sans repartir de zéro. Ces deux approches se retrouvent dans le projet européen IC-DASH, coordonné par le CEA, qui vise à faciliter l’accès aux outils, aux ressources et aux compétences nécessaires à la conception de semi-conducteurs.
Ces initiatives pourraient notamment aider les jeunes entreprises européennes spécialisées dans les semi-conducteurs à concevoir leurs propres puces à moindre coût, en leur donnant accès à des logiciels, des équipements et des ressources qu’elles ne pourraient pas toujours financer seules.
Conclusion : la souveraineté numérique ne se limite pas au choix des logiciels
Le constat le plus marquant de cette étude tient à un paradoxe : les organisations européennes participent largement au développement des logiciels open source, mais bien moins aux décisions qui engagent leur avenir. La liberté d’accéder au code, de l’étudier et de le modifier ne garantit donc pas, à elle seule, une véritable autonomie.
L’intelligence artificielle ajoute ses propres contradictions. Elle facilite la programmation et l’utilisation des logiciels ouverts, mais peut également alourdir le travail des équipes chargées de leur maintenance et créer de nouvelles dépendances envers les fournisseurs de services d’IA.
Le rapport met aussi en évidence les avantages d’une implication plus forte dans les projets open source.
Les organisations qui structurent leur engagement déclarent mieux maîtriser leurs dépendances, tirer davantage de bénéfices des logiciels qu’elles utilisent et exercer une plus grande influence sur leur évolution.
L’open source ne se résume donc pas au choix d’un logiciel : il suppose aussi des compétences, des moyens et une participation durable aux projets.
Les initiatives européennes de 2026 pourraient contribuer à faire évoluer cette situation. Soutien financier aux projets essentiels, réforme des marchés publics, nouvelles exigences de cybersécurité : les moyens d’action existent, même si leur portée dépendra de leur mise en œuvre et de la continuité des efforts engagés.
Pour autant, renforcer l’autonomie numérique européenne ne signifie pas développer systématiquement une alternative européenne à chaque logiciel venu d’ailleurs. La coopération internationale fait partie des grandes forces de l’open source. Elle permet de partager les connaissances, les compétences et les efforts nécessaires à la création de logiciels dont dépendent aujourd’hui des millions d’utilisateurs.
L’Europe n’a donc pas seulement besoin de logiciels dont elle peut consulter et modifier le code. Elle doit aussi disposer des moyens de les maintenir, de contribuer à leur développement et de prendre part aux décisions qui façonnent leur avenir.
À propos du rapport : Cette étude a été rédigée par Mirko Boehm et Paula Grzegorzewska, de la Linux Foundation Europe, ainsi que Marco Aurélio Gerosa, professeur d’informatique à la Northern Arizona University, aux États-Unis.
La préface est signée par Greg Kroah-Hartman, développeur et mainteneur du noyau Linux.